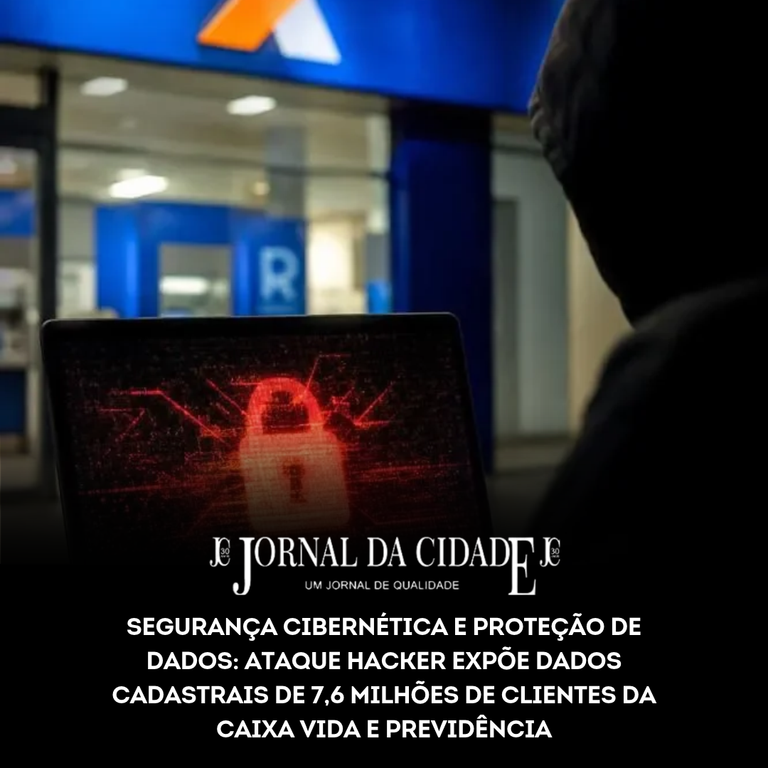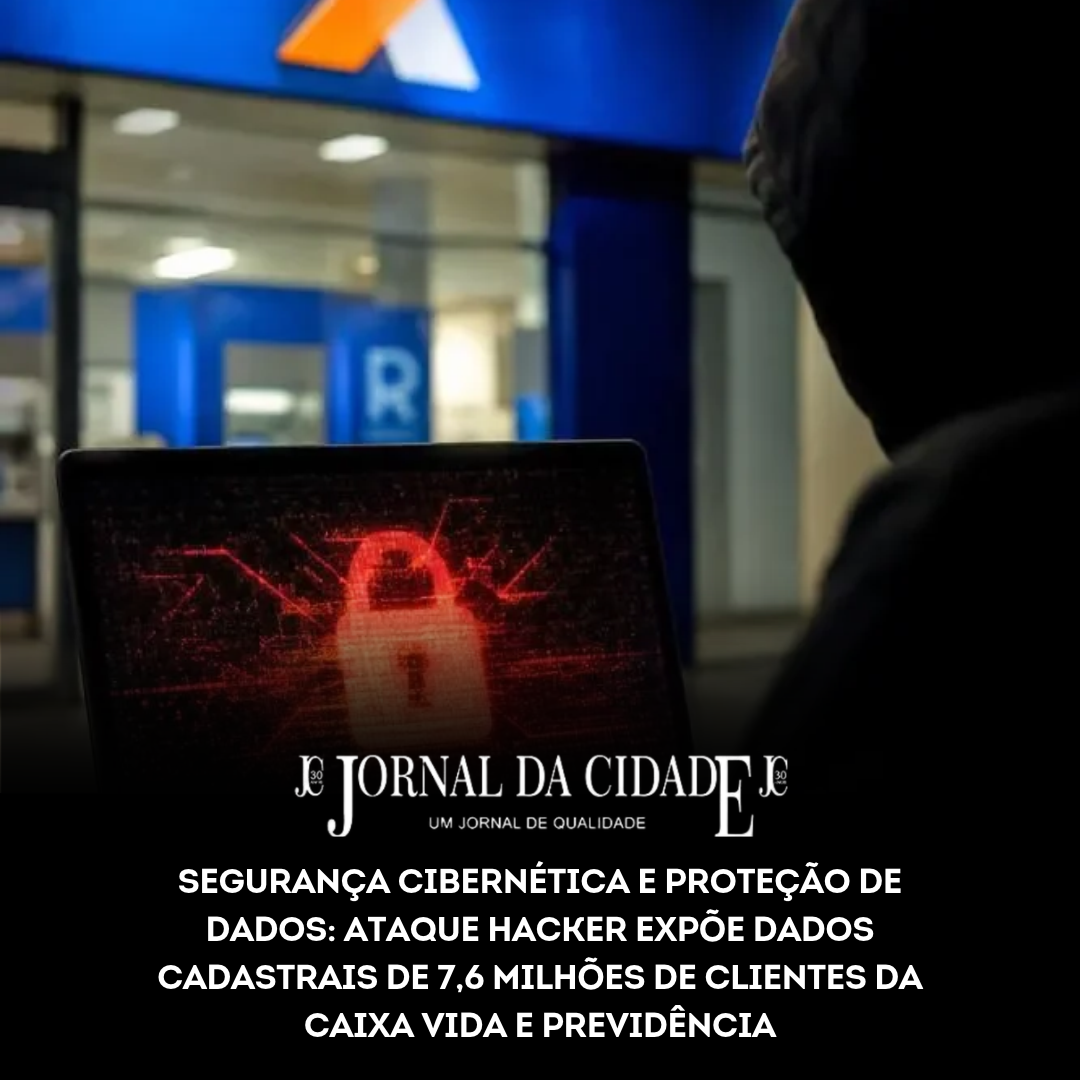
Invasão comprometeu nomes, CPFs e contatos, mas perícia preliminar descarta vazamento de senhas, saldos ou informações bancárias.
BRASÍLIA (DF) — Um ataque cibernético direcionado aos sistemas da Caixa Vida e Previdência, companhia vinculada à Caixa Seguridade, resultou na exposição de dados cadastrais de clientes e ex-clientes. O incidente de segurança atingiu a base de registros da seguradora, que reúne aproximadamente 7,6 milhões de clientes ativos em todo o território nacional.
De acordo com comunicado divulgado ao mercado pela Caixa Seguridade nesta quinta-feira, 12 de novembro de 2026, a invasão foi detectada originalmente na sexta-feira anterior (6). A investigação técnica constatou que agentes externos obtiveram acesso não autorizado ao ambiente tecnológico e realizaram a cópia de arquivos cadastrais para fora da rede institucional.
Escopo das Informações Expostas
Segundo o levantamento detalhado pela empresa, os dados comprometidos abrangem nomes completos e números de Cadastro de Pessoas Físicas (CPF). Em uma parcela dos registros atingidos, também houve exposição de endereços residenciais, números de telefone, endereços de correio eletrônico e datas de nascimento.
A companhia destacou, contudo, que a auditoria forense preliminar não identificou indícios de acesso ou extração de informações financeiras ou credenciais de autenticação. Conforme a nota oficial, dados bancários, senhas de acesso, valores de apólices e saldos acumulados em planos de previdência privada permaneceram íntegros e protegidos.
Contenção, Perícia e Comunicação aos Clientes
Após a detecção da anomalia, a Caixa Vida e Previdência informou ter bloqueado imediatamente os vetores utilizados pelos invasores e reforçado as camadas de segurança de seus servidores. Uma consultoria especializada em perícia digital forense foi contratada para apurar a origem, o método e a extensão exata do incidente, paralelamente ao monitoramento contínuo da internet para identificar eventuais tentativas de comercialização ou exposição pública dos dados.
Em conformidade com as exigências da Lei Geral de Proteção de Dados (LGPD), o episódio foi formalmente comunicado à Autoridade Nacional de Proteção de Dados (ANPD) e aos órgãos reguladores setoriais. Os clientes cujos telefones ou e-mails foram afetados, bem como públicos considerados vulneráveis, estão sendo notificados diretamente pela seguradora com orientações preventivas contra fraudes e engenharia social.
Instabilidade no Sistema PIX
Paralelamente à divulgação do incidente na seguradora, clientes da Caixa Econômica Federal relataram dificuldades operacionais para utilizar o sistema de pagamentos instantâneos PIX ao longo desta quinta-feira (12). Dados da plataforma de monitoramento Downdetector registraram mais de mil notificações de falhas até o início da tarde, concentradas em erros no aplicativo móvel, instabilidade no internet banking e falhas na conclusão de transferências. Até o fechamento desta edição, não havia indícios técnicos de correlação entre a oscilação do sistema bancário e o ataque sofrido pela Caixa Vida e Previdência.